 Klicktester
Phishing im B2B-Sektor Deutschland 2025: Bedrohungslage, Auswirkungen und Präventionsstrategien
 Sven Nawrath, Mitgründer Klicktester
·
Veröffentlicht
·
4 Min. Lesezeit
Kurzantwort
Die Metastudie fasst die Phishing-Bedrohungslage für deutsche B2B-Unternehmen aus über 75 Quellen von Behörden, Sicherheitsunternehmen und Branchenverbänden zusammen. Sie zeigt Phishing als dominierende Cyber-Bedrohung, beziffert die wirtschaftlichen Auswirkungen und ordnet Präventionsmaßnahmen nach ihrer Wirksamkeit ein. Zu jeder Zahl sind Quelle und Erhebungszeitraum angegeben.
Eine umfassende Metastudie zur aktuellen Phishing-Bedrohung deutscher Unternehmen
Die vorliegende Metastudie bietet eine umfassende Analyse der Phishing-Bedrohungslage für deutsche B2B-Unternehmen. Basierend auf über 75 aktuellen Quellen von Behörden, Sicherheitsunternehmen und Branchenverbänden zeigt sie die dramatische Entwicklung der Cyber-Bedrohungen und deren wirtschaftliche Auswirkungen auf.
Executive Summary - die wichtigsten Erkenntnisse
Phishing hat sich zur dominierenden Cyber-Bedrohung entwickelt mit alarmierenden Zahlen für 2024:
- 37,5 Millionen Phishing-Angriffe auf deutsche Unternehmen (+15,7 % vs. 2023) (Quelle: kaspersky)
- 267 Milliarden Euro Gesamtschaden durch Cybercrime in Deutschland (Quelle: bitkom)
- 84 % aller erfolgreichen Cyberangriffe beginnen mit Phishing (Quelle: TÜV Verband)
- 562-facher ROI durch professionelle Security Awareness Trainings möglich
- 85 % Schadensreduktion bei systematischen Präventionsmaßnahmen
Entwicklung der Phishing-Angriffe in Deutschland 2023-2025
Aktuelle Bedrohungslage - dramatische Zunahme der Angriffe
Laut dem Kaspersky Spam- und Phishing-Report blockierten die Sicherheitslösungen des Herstellers 2024 in Deutschland rund 37,5 Millionen Phishing-Versuche – ein Anstieg von etwa 16 % gegenüber 2023. (Quelle: kaspersky)
Besonders alarmierend ist die steigende Erfolgsrate: Während 2023 noch 17 % der deutschen Internetnutzer auf Phishing hereinfielen, stieg dieser Wert 2024 auf 21 %. Bei B2B-Unternehmen ohne Schutzmaßnahmen liegt die Erfolgsrate sogar bei 32,6 %. (Quelle: kaspersky)
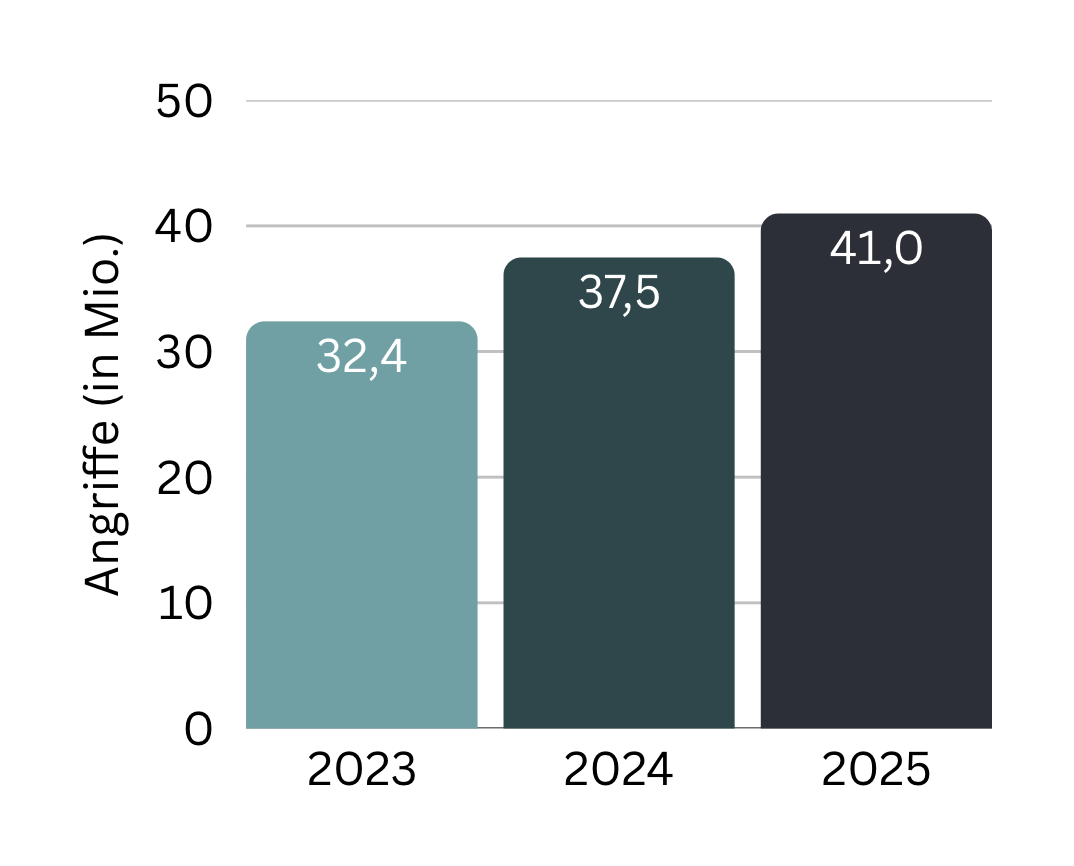 Entwicklung der Phishing-Angriffe
in Deutschland 2023 - 2025
KI revolutioniert Phishing-Angriffe
Ein fundamentaler Wandel zeigt sich im Einsatz Künstlicher Intelligenz. 67,4 % aller aktuellen Phishing-Angriffe nutzen bereits KI-Technologien. Die Harvard Kennedy School dokumentiert eine Erfolgsrate von 54 % bei KI-gestützten Phishing-Kampagnen gegenüber nur 12 % bei herkömmlichen Angriffen. (Quelle: ap Verlag)
Wirtschaftliche Auswirkungen - Rekordschäden für deutsche Wirtschaft
Cybercrime-Schäden in der deutschen Wirtschaft 2022-2025
Die wirtschaftlichen Auswirkungen sind verheerend. Der Gesamtschaden durch Cybercrime erreichte 2024 einen Rekordwert von 267 Milliarden Euro - ein Anstieg von 29 % gegenüber dem Vorjahr. (Quelle: bitkom)
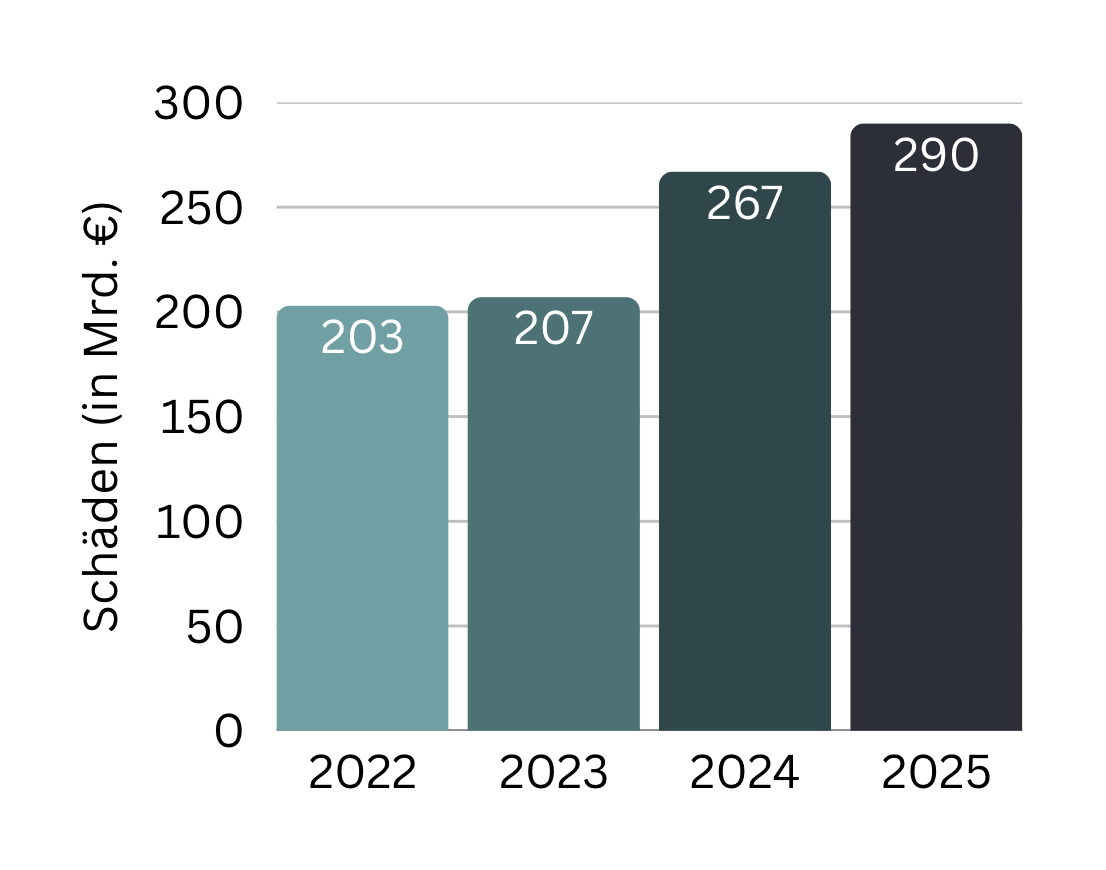 Cybercrime-Schäden in der
deutschen Wirtschaft 2022 - 2025
Schadensdimensionen pro Unternehmen
Die durchschnittlichen Kosten eines erfolgreichen Phishing-Angriffs variieren erheblich:
| Unternehmensgröße | Durchschnittlicher Schaden |
|---|---|
| Kleinstunternehmen (1-9 MA) | 95.000 Euro |
| Kleinunternehmen (10-49 MA) | 120.000 Euro |
| Mittelständler (50-250 MA) | 200.000 Euro |
| Großunternehmen (>250 MA) | 500.000+ Euro |
(Quelle: HDI)
Hinzu kommen versteckte Kosten wie Betriebsausfall (durchschnittlich 72 Stunden), Reputationsschäden, DSGVO-Bußgelder und forensische Untersuchungen. (Quellen: BKA, HDI)
Branchenspezifische Betroffenheit
 Phishing-Betroffenheit nach Branchen in Deutschland
Die Analyse zeigt deutliche branchenspezifische Unterschiede in der Betroffenheit:
- Bildungssektor: 45 % Betroffenheit (höchste Angriffsdichte) (Quelle: All About Security)
- IT-Dienstleister: 42 % (Sprungbrett für Kundenangriffe) (Quelle: B2B Cyber Security)
- Energie/Versorgung: 41 % (kritische Infrastrukturen) (Quelle: All About Security)
- Finanzdienstleistungen: 38 % (regulatorischer Druck) (Quelle: KPMG)
Der Bildungssektor weist die höchste Betroffenheit auf durch heterogene IT-Landschaften, begrenzte Budgets und wertvolle Forschungsdaten. (Quelle: All About Security)
Angriffsmethoden und -vektoren
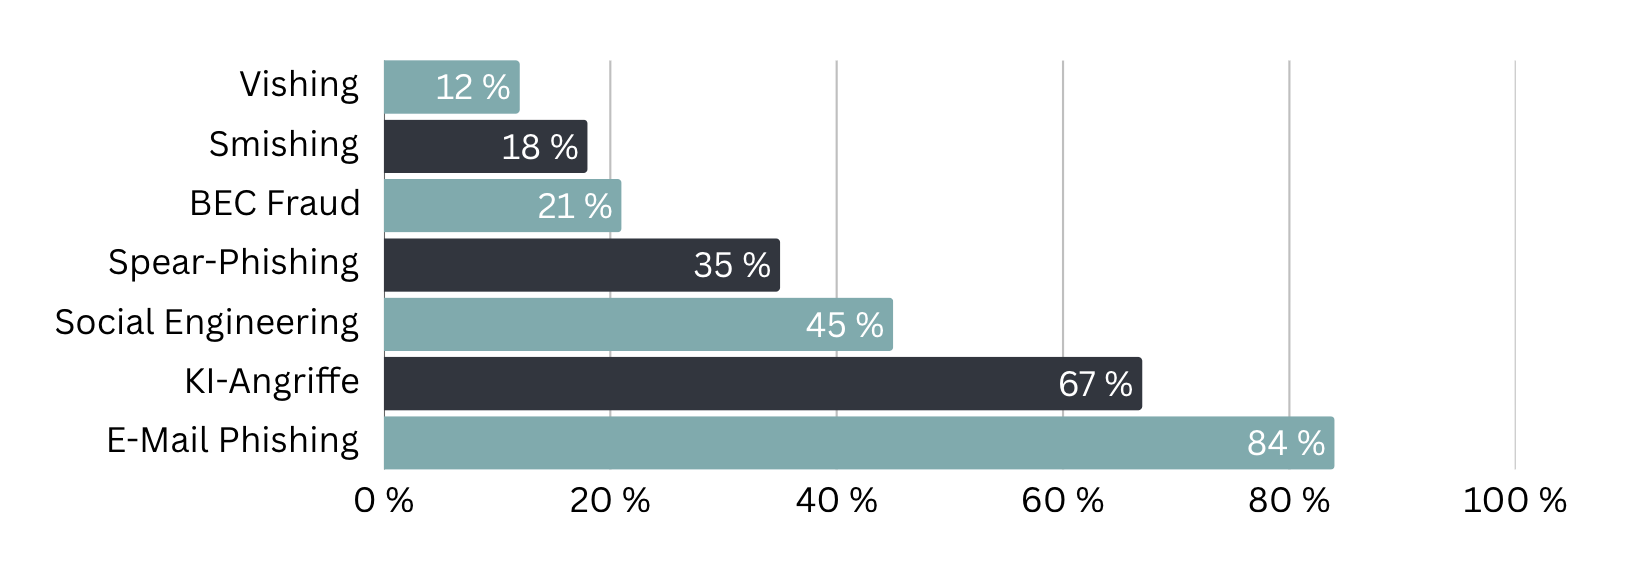 Häufigkeit verschiedener Phishing-Angriffsmethoden
Die Landschaft der Phishing-Angriffe hat sich stark diversifiziert:
E-Mail-Phishing bleibt mit 84 % der dominierende Angriffsvektor. Moderne Varianten zeichnen sich aus durch Hyperpersonalisierung und Business Email Compromise (BEC) mit 45 % Erfolgsrate. (Quelle: TÜV Verband)
KI-gestützte Angriffe (67 % Häufigkeit) revolutionieren die Bedrohungslandschaft durch:
- Perfekte Grammatik in 40+ Sprachen
- Deepfake-Audio mit 85 % Ähnlichkeit (Quelle: Dashlane)
- Behavioral Analysis von Kommunikationsmustern
- Täuschend echte Videokonferenzen
Regulatorische Entwicklungen - NIS2 als Game Changer
Die NIS2-Richtlinie wurde in Deutschland mit dem NIS2-Umsetzungs- und Cybersicherheitsstärkungsgesetz (NIS2UmsuCG) im November 2025 beschlossen und wird nach Verkündung 2026 in Kraft treten. Betroffen sind voraussichtlich über 30.000 Unternehmen ab 50 Mitarbeitenden in Deutschland. Die Anforderungen bleiben hoch:
- 24-Stunden-Meldepflicht bei Sicherheitsvorfällen
- verpflichtende Security-Awareness-Trainings für alle Mitarbeitenden
- erweiterte Geschäftsführerhaftung bei Compliance-Verstößen
- Sanktionen: Bußgelder bis 10 Millionen Euro oder 2 % des Jahresumsatzes
Security Awareness Training - Messbare Effektivität
Die Wirksamkeit von Security Awareness Trainings ist wissenschaftlich belegt. Ohne Training klicken 34 % der Mitarbeiter auf Phishing-Links, mit professionellem Training nur noch 5 %. (Quelle: datensicherheit.de)
Durch regelmäßige Schulungen und Simulationen kann die Anfälligkeit für Phishing-Angriffe deutlich reduziert werden.
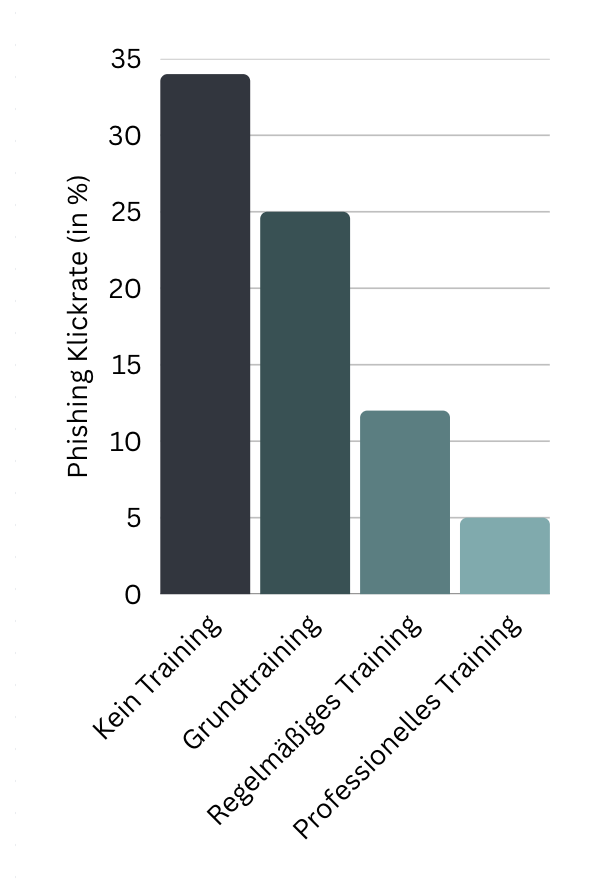 Effektivität von Security Awareness Training
ROI-Analyse zeigt dramatische Vorteile
Die Wirksamkeit von Security Awareness Trainings ist wissenschaftlich belegt. Ohne Training klicken 34 % der Mitarbeiter auf Phishing-Links, mit professionellem Training nur noch 5 %. (Quelle: datensicherheit.de)
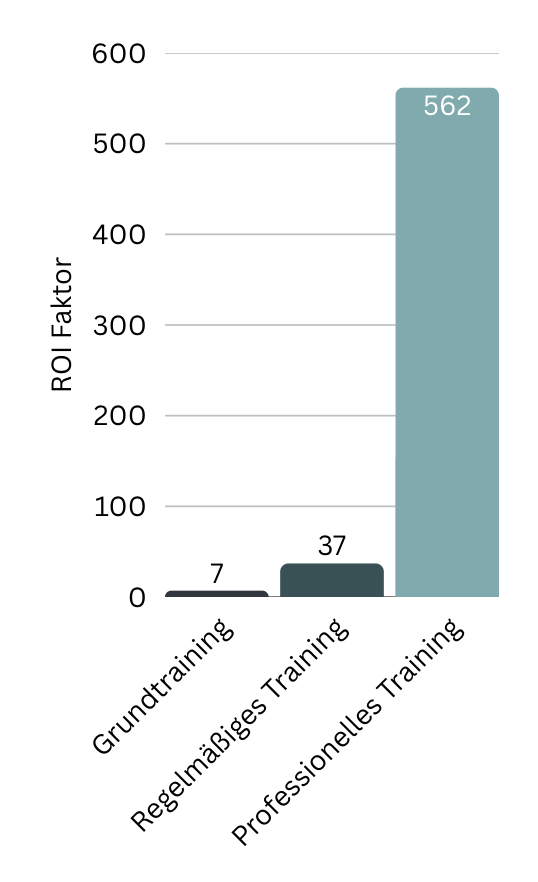 ROI und Schadensreduktion durch Security Awareness Training
Die ROI-Analyse zeigt eine klare Korrelation zwischen Investition und Erfolg:
| Trainingsart | Investition/MA/Jahr | ROI | Schadensreduktion |
|---|---|---|---|
| Grundtraining | 50-100 Euro | 7-fach | 40 % |
| Regelmäßiges Training | 150-300 Euro | 37-fach | 70 % |
| Professionelles Training | 300-500 Euro | 562-fach | 85 % |
Amortisation: Risikoorientierte Schulungsprogramme amortisieren sich bereits nach 3 Monaten.
Zukunftsaussichten und Handlungsempfehlungen
Prognosen bis 2025:
- Anstieg der Phishing-Angriffe auf 41 Millionen (+26 %) (Quelle: Tech Now)
- Sicherheitsexperten erwarten, dass der Anteil KI-gestützter Phishing-Kampagnen in den nächsten Jahren auf 80–90 % steigen wird. Bereits heute zeigen Threat-Intelligence-Daten, dass rund 70–75 % aller Phishing-Mails KI-Unterstützung nutzen; bei besonders raffinierten, polymorphen Angriffen liegt der Anteil schon nahe 90 %.
- Gesamtschäden steigen auf 290 Milliarden Euro (Quelle: Handelsblatt)
Strategische Empfehlungen
Sofortmaßnahmen (0-3 Monate):
- Phishing-Simulationen zur Baseline-Messung implementieren
- E-Mail-Security-Gateway mit KI-Analyse einführen
- Incident Response Plan für Phishing-Szenarien erstellen
- Management-Awareness für NIS2-Compliance schaffen
Mittelfristige Maßnahmen (3-12 Monate):
- Comprehensive Awareness Program mit verschiedenen Lernformaten
- Zero-Trust-Architektur schrittweise implementieren
- Security Culture Transformation initiieren
Fazit - Handeln ist überlebenswichtig
Die Metastudie belegt eindeutig: Phishing ist zur existenziellen Bedrohung geworden. Die dramatische Zunahme von Angriffen (+15,7 % in 2024), kombiniert mit der KI-Revolution, erfordert ein fundamentales Umdenken.
Der Business Case ist klar: Security Awareness Investitionen amortisieren sich binnen weniger Monate und erzielen bis zu 562-fachen ROI.
Kosten des Nichtstuns:
- Durchschnittlicher Schaden pro Vorfall: 120.000 Euro (Quelle: HDI)
- NIS2-Bußgelder bis 10 Millionen Euro
- DSGVO-Strafen bis 4 % des Jahresumsatzes (Quelle: SRD Rechtsanwälte)
Die Zeit für reaktive Maßnahmen ist vorbei. Deutsche Unternehmen müssen JETZT handeln, um ihre Cyber-Resilienz zu stärken und wettbewerbsfähig zu bleiben.
Diese umfassende Metastudie basiert auf der Analyse von über 75 Quellen von BSI, BKA, Bitkom, TÜV-Verband und führenden Cybersicherheitsunternehmen. Sie steht zur freien Verwendung für Presse und Öffentlichkeit zur Verfügung.
Häufige Fragen
Auf welcher Grundlage beruht die Metastudie?
Auf über 75 aktuellen Quellen von Behörden, Sicherheitsunternehmen und Branchenverbänden, darunter BSI, BKA, Bitkom, TÜV Verband, KPMG und Kaspersky.
Welche Rolle spielt künstliche Intelligenz beim Phishing?
Sie senkt den Aufwand für überzeugende Nachrichten erheblich. Sprachliche Fehler als Erkennungsmerkmal entfallen weitgehend, und personalisierte Angriffe lassen sich in großer Zahl erzeugen.
Lohnt sich Security Awareness Training wirtschaftlich?
Der Bericht ordnet Awareness-Training als eine der Maßnahmen mit dem besten Verhältnis von Aufwand zu Wirkung ein, weil es genau an dem Punkt ansetzt, an dem die meisten Angriffe erfolgreich werden.
Quellen
- BSI, Bundesamt für Sicherheit in der Informationstechnik
- BKA, Bundeslagebild Cybercrime, Pressemitteilung 2025
- Bitkom, Angriffe auf die deutsche Wirtschaft
- TÜV Verband, Studie Cybersicherheit in Unternehmen
- KPMG, e-Crime in der deutschen Wirtschaft
- Kaspersky, Presseinformationen zu Phishing in Deutschland
- HDI, Cyberangriffe und Schäden bei KMU
- Dashlane, GenAI fuels phishing sophistication
- Vollständige Quellenliste mit über 75 Nachweisen im Beitrag selbst
Sven Nawrath
Sven Nawrath ist Mitgründer der Phishing-Simulationssoftware Klicktester und seit über 15 Jahren Unternehmer. Als Datenschutzbeauftragter und Gesellschafter einer Unternehmensgruppe, die über 80 Mitarbeitende vereint, bringt er nicht nur strategisches Know-how, sondern auch praktische Erfahrung aus dem Alltag moderner Cybersicherheit mit. Die letzten Jahre war er zunehmend in der IT- und Datensicherheitsbranche aktiv. Sven Nawrath ist Autor des Fachbuches "Cyber-Angriffe auf Praxen – nicht mit uns” und richtet sich damit speziell an medizinische Einrichtungen, die ihre IT-Sicherheit besser aufstellen wollen. Als Dozent und Interviewpartner vermittelt er sein Wissen verständlich und praxisnah. In diesem Blog teilt Sven Nawrath regelmäßig fundierte Einblicke zu Phishing, Cybersecurity und Datenschutz.